国家标准《信息系统密码应用基本要求》发布,从密评的角度有哪些
3月9日,国家市场监管总局、国家标准化管理委员会发布公告,正式发布国家标准GB/T39786-2021《信息安全技术 信息系统密码应用基本要求》(下称《基本要求》),将于2021年10月1日起实施。
这是贯彻落实《中华人民共和国密码法》,指导商用密码应用与安全性评估工作的一项基础性标准,对于规范和引导信息系统合规、正确、有效应用密码,切实维护国家网络空间与信息安全具有重要意义。
2018年,国家密码管理局发布实施了密码行业标准的密码应用基本要求(下称“行标”)。与行标相比,《基本要求》结合近年来国内商用密码应用与安全性评估工作实践对部分内容进行了优化、调整,和现有的网络安全等级保护相呼应,《基本要求》同样对信息系统密码应用划分为自低向高的五个等级,提出密码保障能力逐级增强的要求。网络和信息系统管理部门按照业务实际情况选择相应级别的密码保障技术能力及管理能力。

总体上《基本要求》从物理和环境安全、网络和通信安全、设备和计算安全、应用和数据安全等四个层面提出了密码应用技术要求,保障信息系统的实体身份真实性、重要数据的机密性/完整性、操作行为的不可否认性,并从管理制度、人员管理、建设运行、应急处置等四方面整体提出密码应用管理要求,以提供管理方面的密码应用安全保障。从而对安全性评估产生积极的指导作用。
看点
《基本要求》总体而言有以下看点,在密码应用安全性评估的角度值得关注(细微语句增删或语序调整不在此处列举):
TOP 1
数量精简,内容优化合理
各级基本要求的数量上比行标有所精简,优化调整了内容,更为合理。
TOP 2
应用技术框架更为完善
行标的密码功能要求(机密性、完整性等)、管理要求,在《基本要求》更科学的搭建成密码应用技术框架,进行总体概括。
TOP 3
第三方密码服务机构服务范围扩大
行标的密码服务单纯是第三方CA服务;而在《基本要求》中则扩展到物理、网络等不同层面均可使用第三方提供的密码服务,但“应经商用密码认证机构认证合格”。
TOP 4
密码管理力度进一步强化
行标中独立的密钥管理部分,在《基本要求》中则是分别在管理制度、人员管理和建设运行等层面具体要求,并没有降低或削弱控制力度。另外,《基本要求》在附件单独形成“密钥生存周期管理”,方便管理部门根据需求编制密码管理制度。
TOP 5
强化控制力度放宽技术要求
在以往的评估工作实践中对终端的密码模块/产品要求争议较大的,《基本要求》进行优化,强化控制力度放宽技术要求,使评估结果更贴近实际。
对比
要了解关于密码模块这个较大的调整,先看下面的简表进行对比:
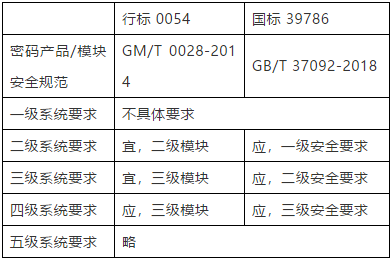
由上表可以看出,《基本要求》选用密码模块安全要求的2018年国标版;控制力度统一加强为“应采用”;而对产品选型影响较大的产品安全级别,则放宽为最高要求三级模块,更贴近目前技术发展现状,也更有利于具体项目落地。
密码技术是保障网络与信息安全的核心技术和基础支撑,《密码法》及相关法律法规明确了商用密码应用与安全性评估的法定要求。此次密码应用行业标准经修改完善后上升为国家标准,进一步突出了其在商用密码应用标准体系中的基础性地位。《基本要求》成为今后密码工作的重要抓手,必将更好的引领我国商用密码应用建设及安全性评估走上快车道。
规范引用及对照:
GM/T0024-2014《信息安全技术 密码模块安全要求》
GM/T0054-2018《信息安全技术 信息系统密码应用基本要求》
GB/T37092-2018《信息安全技术 密码模块安全要求》
本文转载自:竞远网络安全